전문가에게 연락하기
하드웨어 보안 모듈이란?
하드웨어 보안 모듈(HSM)은 강화된 변조 방지 하드웨어 경계 내에서 암호키를 생성, 보호, 저장, 사용하는 전용 암호화 프로세서입니다. HSM은 보안 애플리케이션, 거래, ID, 디지털 서비스를 지원하는 암호화, 서명, 인증 및 기타 중요한 작업에 대한 신뢰 앵커(Trust Anchor) 역할을 합니다.
탈레스를 최고의 HSM 공급업체로 만드는 요인은 무엇일까요?
탈레스 HSM은 기업, 금융 기관, 정부, 클라우드 제공업체의 신뢰를 받아 암호키를 보호하고, 고가치 워크로드를 보호하며, 규정 준수를 지원하고, 온프레미스, 클라우드, 하이브리드, 결제 환경 전반의 디지털 운영을 위한 하드웨어 신뢰 루트를 구축합니다.
중요한 신뢰 보호
키가 보안 경계를 벗어나지 않는 변조 방지, FIPS 인증 하드웨어 내부에서 암호키와 민감한 작업을 보호하세요.
규정 준수 요구 사항 충족
FIPS, Common Criteria, PCI DSS, eIDAS, GDPR 등과 같은 엄격한 검증, 감사 가능성, 표준을 위해 설계된 인증된 HSM으로 보안 및 규제 요구 사항을 지원합니다.
암호화 작업 확장
유연한 배포 모델과 광범위한 통합 지원을 통해 온프레미스, 클라우드, 하이브리드 환경 전반에서 대용량 암호화 워크로드를 지원합니다.
PQC 준비
조직이 새로운 표준과 장기적인 보안 요구 사항에 적응하는 데 도움이 되도록 설계된 HSM 전략으로 암호화 민첩성과 양자 내성 대비를 향상시킵니다.
운영 간소화
중앙 집중식 관리, 보고, 모니터링, 리소스 분할을 사용하여 배포를 단순화하고 암호화 환경 전반의 복잡성을 줄이세요.
탈레스 HSM, PeerSpot에서 1위 차지
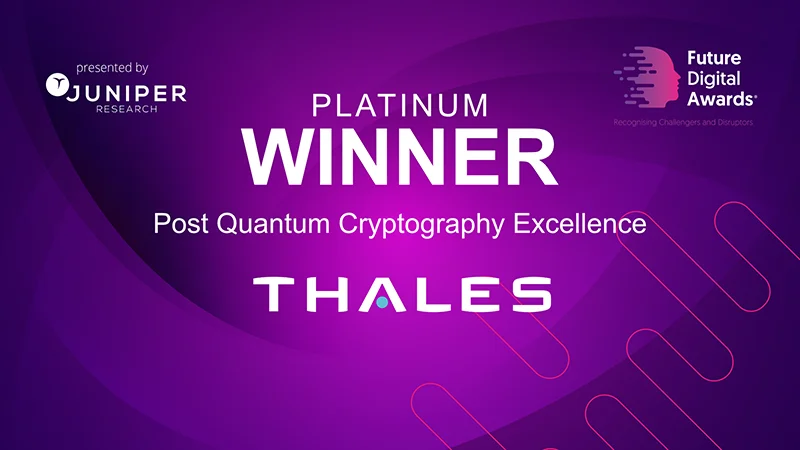
Leading the Quantum-Safe Future
Luna 8 HSM has earned Juniper Research's Platinum Award for Post-Quantum Cryptography Excellence, recognizing Thales' innovation in helping organizations prepare for the next generation of cryptographic security.
차세대 Luna 8을 만나보십시오
완전히 새로워진 양자 보안 탈레스 HSM 플랫폼에서 제공되는 업계 최고의 PQC 성능
기업이 양자 보안 신뢰 루트(Root of Trust)를 구축하도록 지원하기 위해 설계된 새로운 탈레스 Luna HSM을 소개합니다. Luna HSM 8은 암호화 민첩성, 기본 양자 내성 암호 지원, 더욱 강력한 보안 격리, 멀티테넌트 확장성, 그리고 자동화, 모니터링, 운영 통합을 간소화하도록 설계된 관리 API를 결합합니다.
한눈에 보는 Luna 8
기초부터 양자 보안
PQC 알고리즘과 양자 보안 신뢰 루트(root of trust)로 양자 보안 암호화로 전환
탈레스가 설계한 암호화 프로세서
대용량 PQC 작업에 최적화
자동화 및 확장성
관리를 자동화하고 IT 인프라 도구를 통합하여 손쉬운 배포 및 확장성을 지원합니다
암호화 민첩성
더 빠른 업데이트와 새로운 암호화 메커니즘을 위한 최신 아키텍처
원활한 마이그레이션
호환 가능한 API 및 키 마이그레이션 솔루션을 통해 Luna 7에서 손쉽게 마이그레이션
탈레스 HSM 포트폴리오 살펴보기
탈레스는 다양한 환경에 걸쳐 다양한 비즈니스 및 보안 요구 사항을 충족하는 동시에 새로운 기술과 미래 보안 요구 사항에 대비할 수 있도록 지원하는 광범위한 HSM 포트폴리오를 보유하고 있습니다.
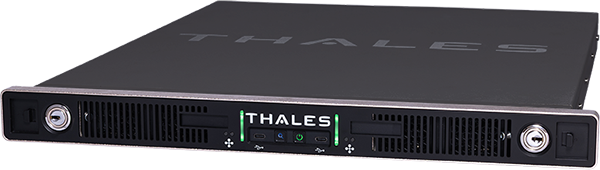
탈레스 Luna: 신뢰할 수 있는 범용 HSM
Luna HSM은 30년 이상 범용 HSM 시장을 선도해 왔으며, 키, ID, 데이터, 애플리케이션 보안을 위한 암호화 민첩성과 양자 보안 신뢰 기반을 제공합니다. FIPS 140-3 및 CC(Common Criteria) 인증을 통해 고성능, 확장성, 규정 준수를 위해 구축되었으며, 가장 엄격한 보안 및 규제 요구 사항을 충족하도록 지원합니다.
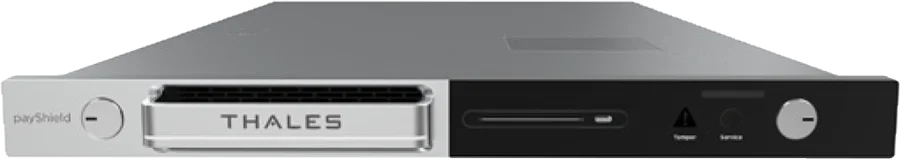
탈레스 payShield: 동급 최고의 결제 HSM
전 세계 POS 거래의 80%를 보호하는 탈레스 payShield로 모든 결제 카드 거래를 보호하십시오. 사기를 방지하고, 출시 기간을 단축하며, PCI DSS 및 EMV 규정 준수를 보장하고, 현재와 미래의 결제 생태계를 위해 구축된 고성능 암호화 기술로 자신 있게 확장하십시오.
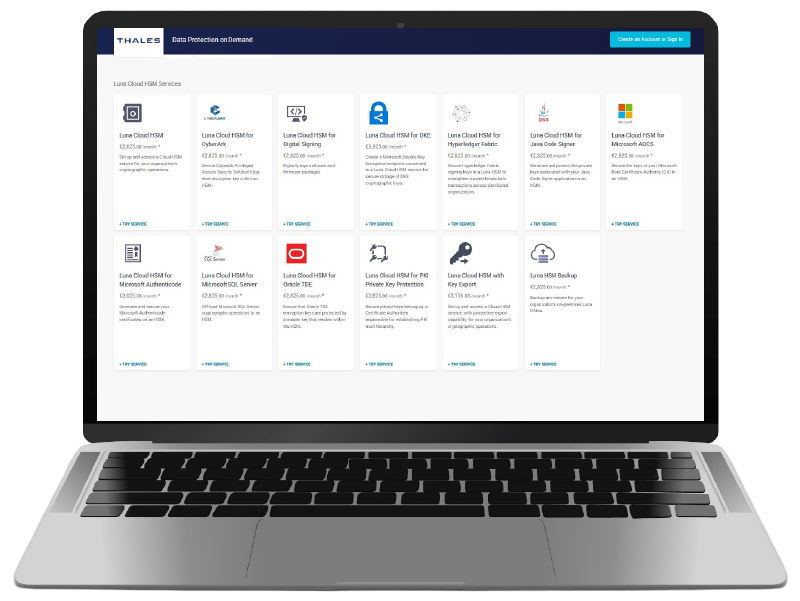
탈레스 Cloud HSM 서비스: 온디맨드 HSM
Luna Cloud HSM 및 payShield Cloud HSM은 클라우드 및 하이브리드 환경에서 암호키, 애플리케이션, 민감한 데이터, 결제 거래를 보호하기 위한 서비스형 HSM(HSM-as-a-Service) 기능을 제공합니다. 탈레스 Data Protection on Demand 마켓플레이스를 통해 제공되며, 신속한 배포, 탄력적인 확장성, 간소화된 운영을 통해 전용 FIPS 인증 하드웨어 보안을 제공합니다.
탈레스 HSM과의 원활한 통합
탈레스 하드웨어 보안 모듈은 업계 최대 파트너 생태계 중 하나에 동력을 제공하여 애플리케이션, ID, 결제, 거래를 지원합니다. 탈레스는 광범위한 타사 통합 및 맞춤형 솔루션을 통해 전 세계 조직이 민감한 데이터와 중요한 워크로드를 보호할 수 있도록 지원합니다.
HSM 사용 사례
최신 보안 요구 사항을 위한 하드웨어 신뢰 루트
디지털 서비스가 클라우드, 하이브리드, 복잡한 환경으로 확장됨에 따라 조직에는 PKI, 결제 보안, 코드 서명, 키 보호, 양자 내성 암호 대비를 위한 신뢰할 수 있는 암호화 인프라가 필요합니다.
탈레스는 현재의 중요한 운영을 보호하고 요구 사항 변화에 적응하는 데 필요한 제어, 유연성, 규정 준수 지원, 암호화 민첩성을 통해 더 강력한 하드웨어 신뢰 루트를 구축할 수 있도록 지원합니다.
양자 내성 암호 대비
조직이 PQC 표준 및 요구 사항의 변화에 적응할 수 있도록 키 보호 전략에 암호화 민첩성을 구축하십시오.
PKI 및 인증 기관 보안
감사 및 규정 준수 요구 사항을 지원하는 동시에 사용자, 장치, 애플리케이션, 서비스에 대한 신뢰할 수 있는 ID를 설정하는 CA 키 및 서명 작업을 보호하십시오.
결제 거래 보호
PCI DSS, EMV 및 기타 결제 보안 요구 사항을 지원하는 동시에 결제 자격 증명, PIN, EMV 프로세스, 카드 발급, 대량 거래 워크플로를 보호하십시오.
코드 서명 및 소프트웨어 무결성 활성화
소프트웨어, 펌웨어, 컨테이너, DevOps 릴리스 파이프라인을 검증하는 데 사용되는 서명 키를 보호하십시오.
클라우드 및 하이브리드 키 보호 강화
클라우드, 온프레미스, 하이브리드 환경 전반에서 암호키에 대한 제어를 유지하여 보안, 주권, 규제 요구 사항을 지원하십시오.
HSM 리소스 살펴보기
하드웨어 보안 모듈에 대한 일반적인 질문
하드웨어 보안 모듈(HSM)이란 무엇입니까?
하드웨어 보안 모듈은 변조 방지 하드웨어 내에서 암호키를 보호하고 보안 경계 내에서 암호화, 서명, 인증과 같은 중요한 작업을 수행하는 전용 암호화 프로세서입니다.
하드웨어 보안 모듈의 목적은 무엇입니까?
HSM은 암호키를 보호하고 다양한 애플리케이션에 대해 암호화, 암호 해독, 인증 및 디지털 서명 서비스를 프로비저닝하는 데 탁월하기 때문에 기업은 하드웨어 보안 모듈을 구매하여 트랜잭션, ID 및 애플리케이션을 보호합니다.
조직은 언제 HSM을 사용해야 합니까?
조직은 일반적으로 암호키를 보호하고, PKI 또는 코드 서명과 같은 중요한 작업을 보호하며, 엄격한 규정 준수 또는 감사 요구 사항을 지원하기 위해 높은 수준의 보증을 제공하는 하드웨어 신뢰 루트가 필요할 때 HSM을 사용합니다.
HSM 사용의 이점은 무엇입니까?
HSM은 조직이 변조 방지 하드웨어 내에서 암호키를 보호하고, 소프트웨어 전용 키 스토리지로 인한 노출을 줄이며, 규정 준수를 지원하고, 보안 키 작업을 간소화하고, 엔터프라이즈 애플리케이션과 통합하고, 현재 및 미래의 암호화 요구 사항에 대한 하드웨어 신뢰 루트를 구축하는 데 도움이 됩니다.
최신 HSM 사용 사례는 무엇입니까?
Luna HSM은 새로운 기술을 사용하는 애플리케이션을 보호하는 데 중요한 역할을 합니다.
- 양자 내성 암호 민첩성: 프로토콜, 키, 알고리즘을 즉시 변경할 수 있는 유연성으로 조직의 미래를 보장하고, 암호화 위협에 신속하게 대응하며, 오늘날 양자 보안 알고리즘을 활성화하십시오.
- 사물 인터넷(IoT): 공격 표면이 확장되고 엔드포인트 수가 증가함에 따라 장치와 통신이 적절하게 보호되도록 해야 합니다. IoT는 강력한 신뢰 루트를 이용해 모든 장치를 식별하고 통신합니다. Luna HSM의 강력한 보안 아키텍처에서 물리적·논리적으로 암호키를 보호하고 IoT 애플리케이션에 적합한 보안 디지털 ID를 생성하여 강력한 액세스 제어를 구현하고 규정 준수를 충족하며 데이터 무결성을 보장할 수 있습니다.
- 디지털 자산: 디지털 자산 생태계는 지갑, 수탁 플랫폼, 자산 토큰화 서비스, 블록체인 인프라, 거래 서명을 보호하기 위해 신뢰할 수 있는 암호화 작업에 의존합니다. 변조 방지 Luna HSM의 보안 경계 내에서 키를 생성, 저장, 관리하여 개인 키를 보호하고 운영 위험을 줄이십시오.
- 5G/모바일 보안: 5G는 산업을 혁신할 준비가 되어 있지만 공격자의 진입점 증가, 데이터 무결성, 가용성, 기밀성에 대한 위협과 같은 위험을 조직에 야기합니다. 5G 데이터를 하드웨어 신뢰 루트으로 보호하여 장치에 발급된 모든 ID를 암호화하는 저장소 마스터키를 보호하고 강력한 엔트로피와 엄격한 인증 제어 기능을 실현할 수 있습니다.
- BYOK/HYOK/DKE: 항상 키를 데이터와 별도로 저장하는 모범 사례에 따라 하드웨어 신뢰 루트에서 암호키를 안전하게 생성, 관리, 저장하여 암호키에 대한 제어권을 유지하십시오. 여러 클라우드에서 동일한 키를 사용하여 특정 클라우드 서비스 제공업체에 종속되지 않고 필요에 따라 데이터를 회수하거나 이동할 수 있습니다.
- AI: 강력한 암호화 메커니즘으로 AI 모델과 입력 데이터를 모두 보호하여 AI 시스템의 기밀성, 무결성, 신뢰성을 보장하는 것이 중요합니다.
범용 HSM과 결제 HSM의 차이점은 무엇입니까?
범용 HSM은 PKI, TLS, 코드 서명, 데이터베이스 암호화, 디지털 ID와 같은 광범위한 엔터프라이즈 암호화 사용 사례를 지원합니다. 결제 HSM은 PIN 처리, 카드 발급, EMV, 거래 보안과 같은 결제 워크플로를 위해 특수 제작되었습니다.
클라우드 HSM과 온프레미스 HSM의 차이점은 무엇입니까?
클라우드 HSM 서비스는 클라우드 제공 모델을 통해 HSM 기능에 대한 온디맨드 액세스를 제공하는 반면, 온프레미스 HSM은 고객 환경 내에서 관리되는 전용 어플라이언스입니다. 많은 조직이 하이브리드 전략을 지원하기 위해 두 가지를 혼합하여 사용합니다.
HSM과 키 관리 시스템(KMS)의 차이점은 무엇입니까?
HSM은 하드웨어 기반 키 보호 및 보안 암호화 작업을 제공하는 반면, 키 관리 시스템은 일반적으로 키 수명 주기, 정책, 오케스트레이션 기능을 관리합니다. 조직은 키 자료에 대해 더 강력한 하드웨어 기반 보호가 필요할 때 종종 HSM을 사용합니다.
양자 내성 암호가 HSM 전략에 중요한 이유는 무엇입니까?
양자 내성 암호는 조직이 새로운 알고리즘에 적응하고 '지금 수집, 나중에 해독' 위험을 포함한 새로운 위협으로부터 장기 데이터 및 신뢰 시스템을 보호할 수 있는 암호화 인프라가 필요하기 때문에 중요합니다.
어떤 유형의 HSM을 사용할 수 있습니까? 어떻게 배포할 수 있습니까?
하드웨어 보안 모듈(HSM)은 다양한 보안, 성능, 운영 요구 사항을 지원하기 위해 여러 폼 팩터 및 배포 모델로 제공됩니다. 탈레스는 중앙 집중식 엔터프라이즈 배포를 위한 네트워크 연결 HSM(Luna Network HSM), 짧은 대기 시간의 애플리케이션 통합을 위한 내장형 PCIe HSM(Luna PCIe HSM), 휴대성 및 개발 사용 사례를 위한 USB 연결 HSM(Luna USB HSM), 클라우드 기반 HSM 서비스형 제품(Luna Cloud HSM 및 payShield Cloud HSM), 키 백업 및 재해 복구를 위한 전용 백업 HSM(Luna Backup HSM)을 제공합니다.
하드웨어 보안 모듈의 비용에 영향을 미치는 요인은 무엇입니까?
하드웨어 보안 모듈(HSM)의 비용은 배포 모델, 라이선스, 성능 및 용량 요구 사항, 통합 노력, 확장성, 인력, 지원, 지속적인 관리와 같은 요인에 따라 달라집니다. 구매자는 HSM이 비용이 많이 드는 재설계나 조기 교체 없이 양자 내성 암호와 같은 추가 사용 사례와 진화하는 요구 사항을 지원할 수 있는지 여부를 포함하여 총 소유 비용을 평가해야 합니다.